


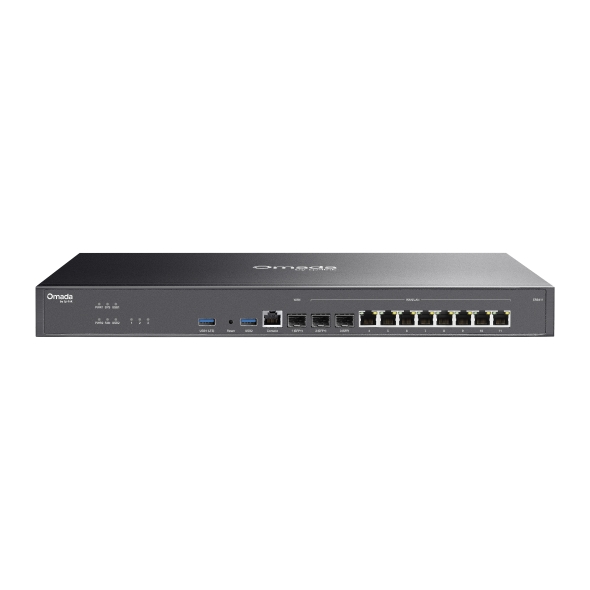
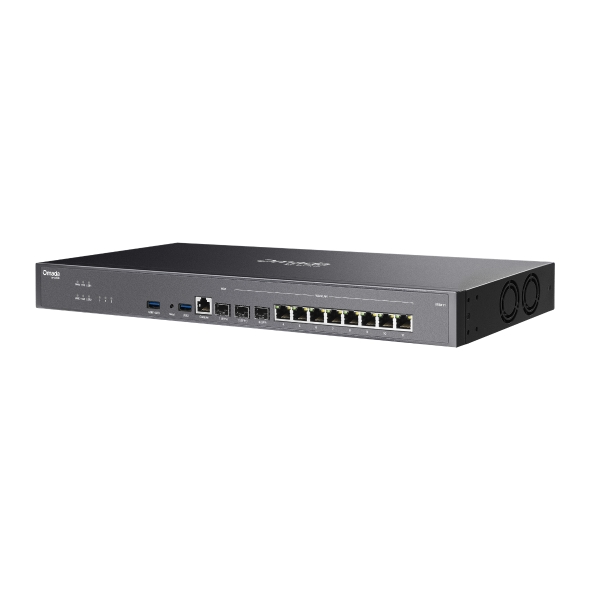
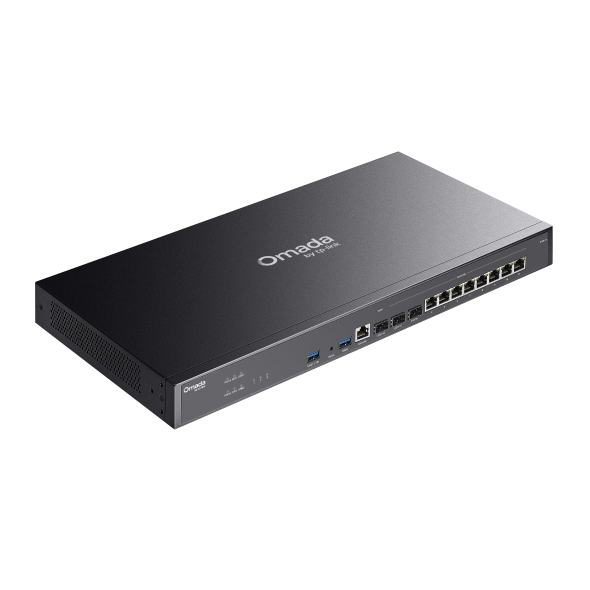
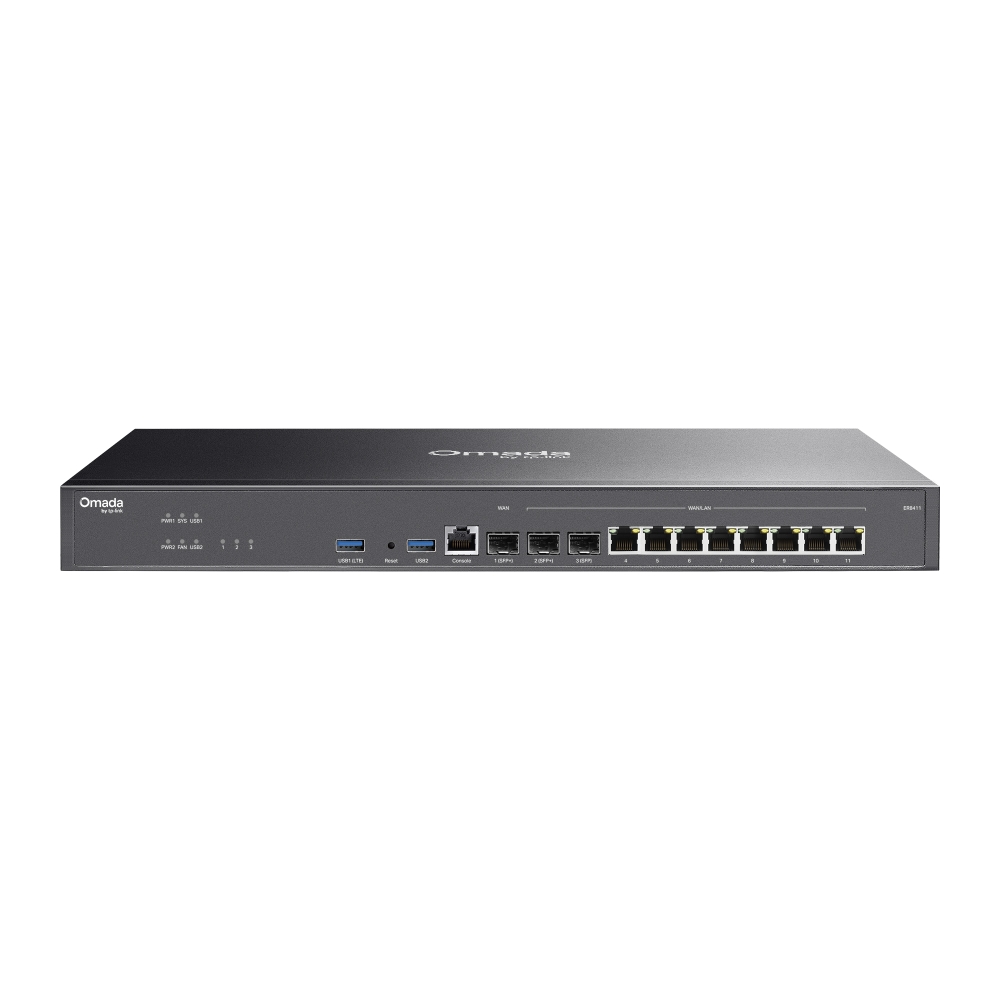
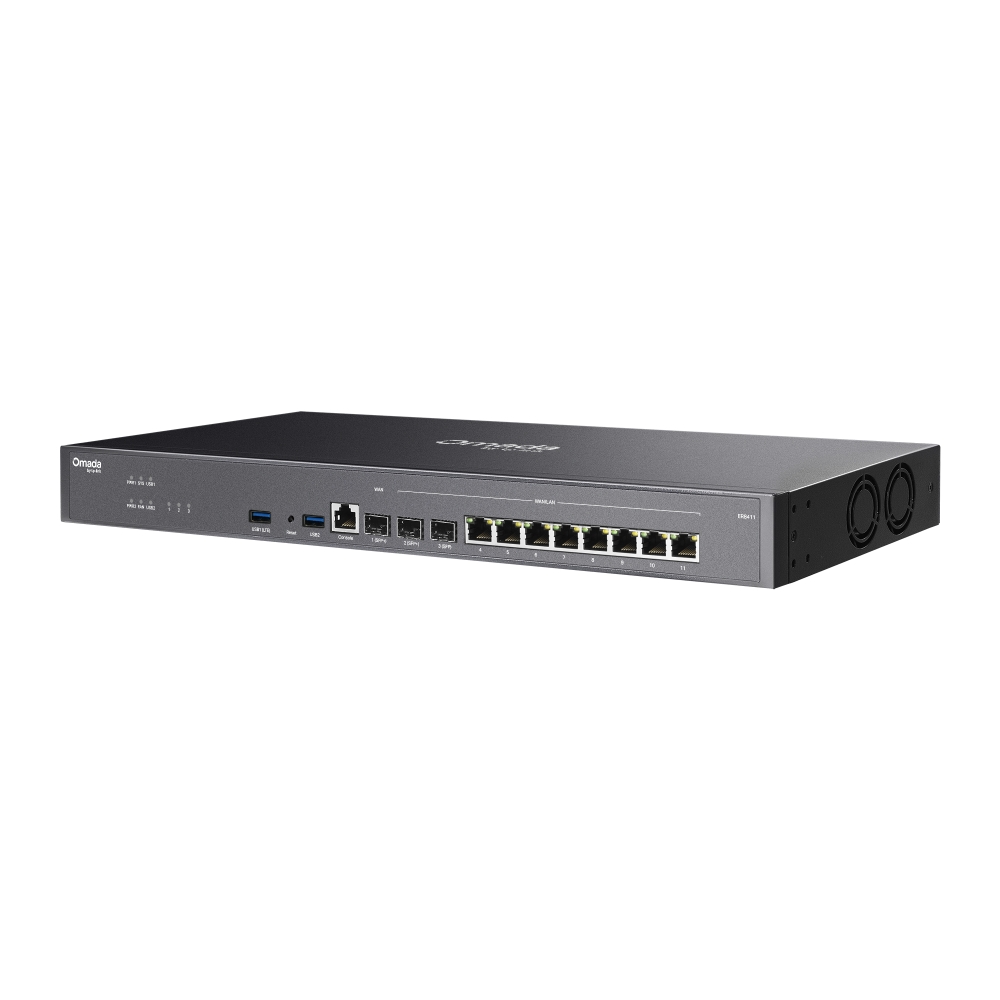
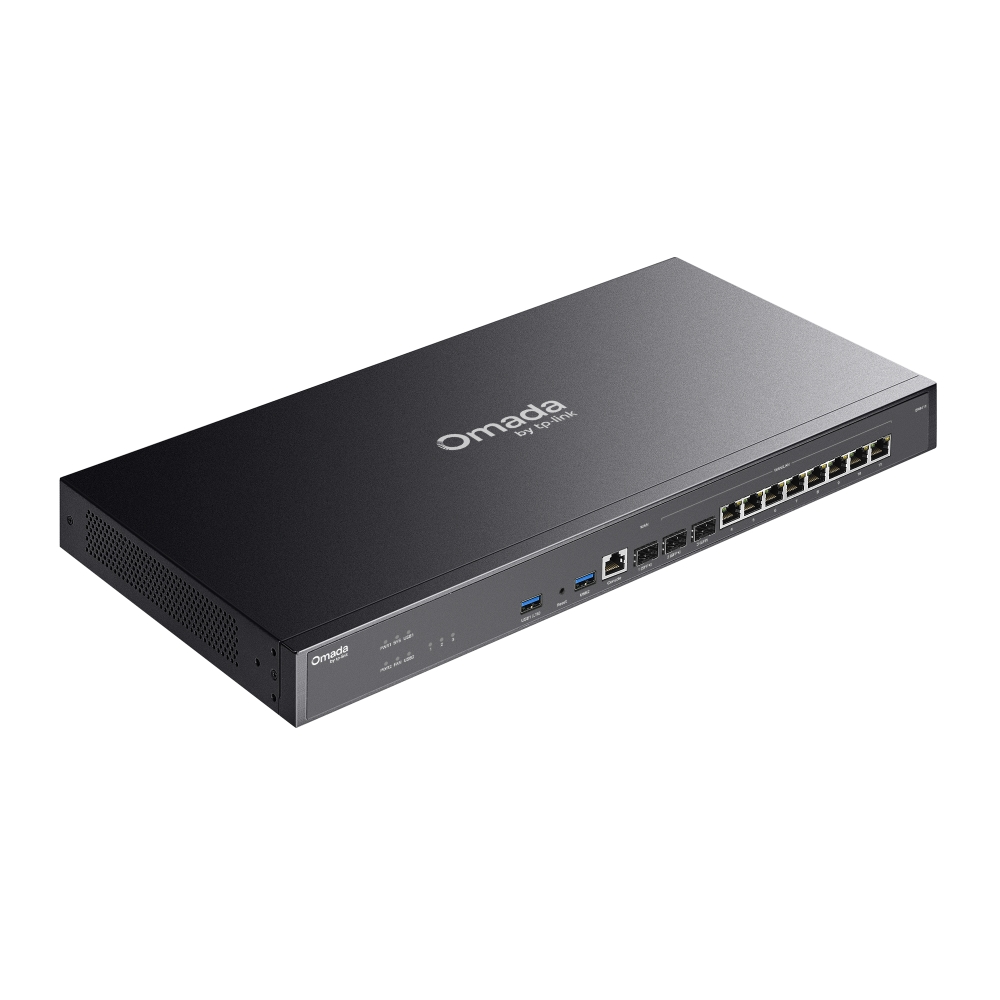
Gigabitowa brama sieciowa VPN Omada z portami 10G
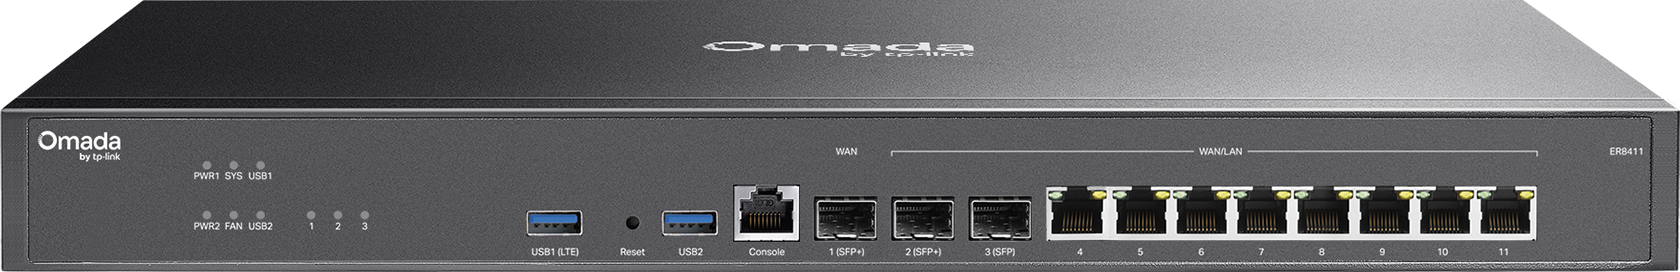
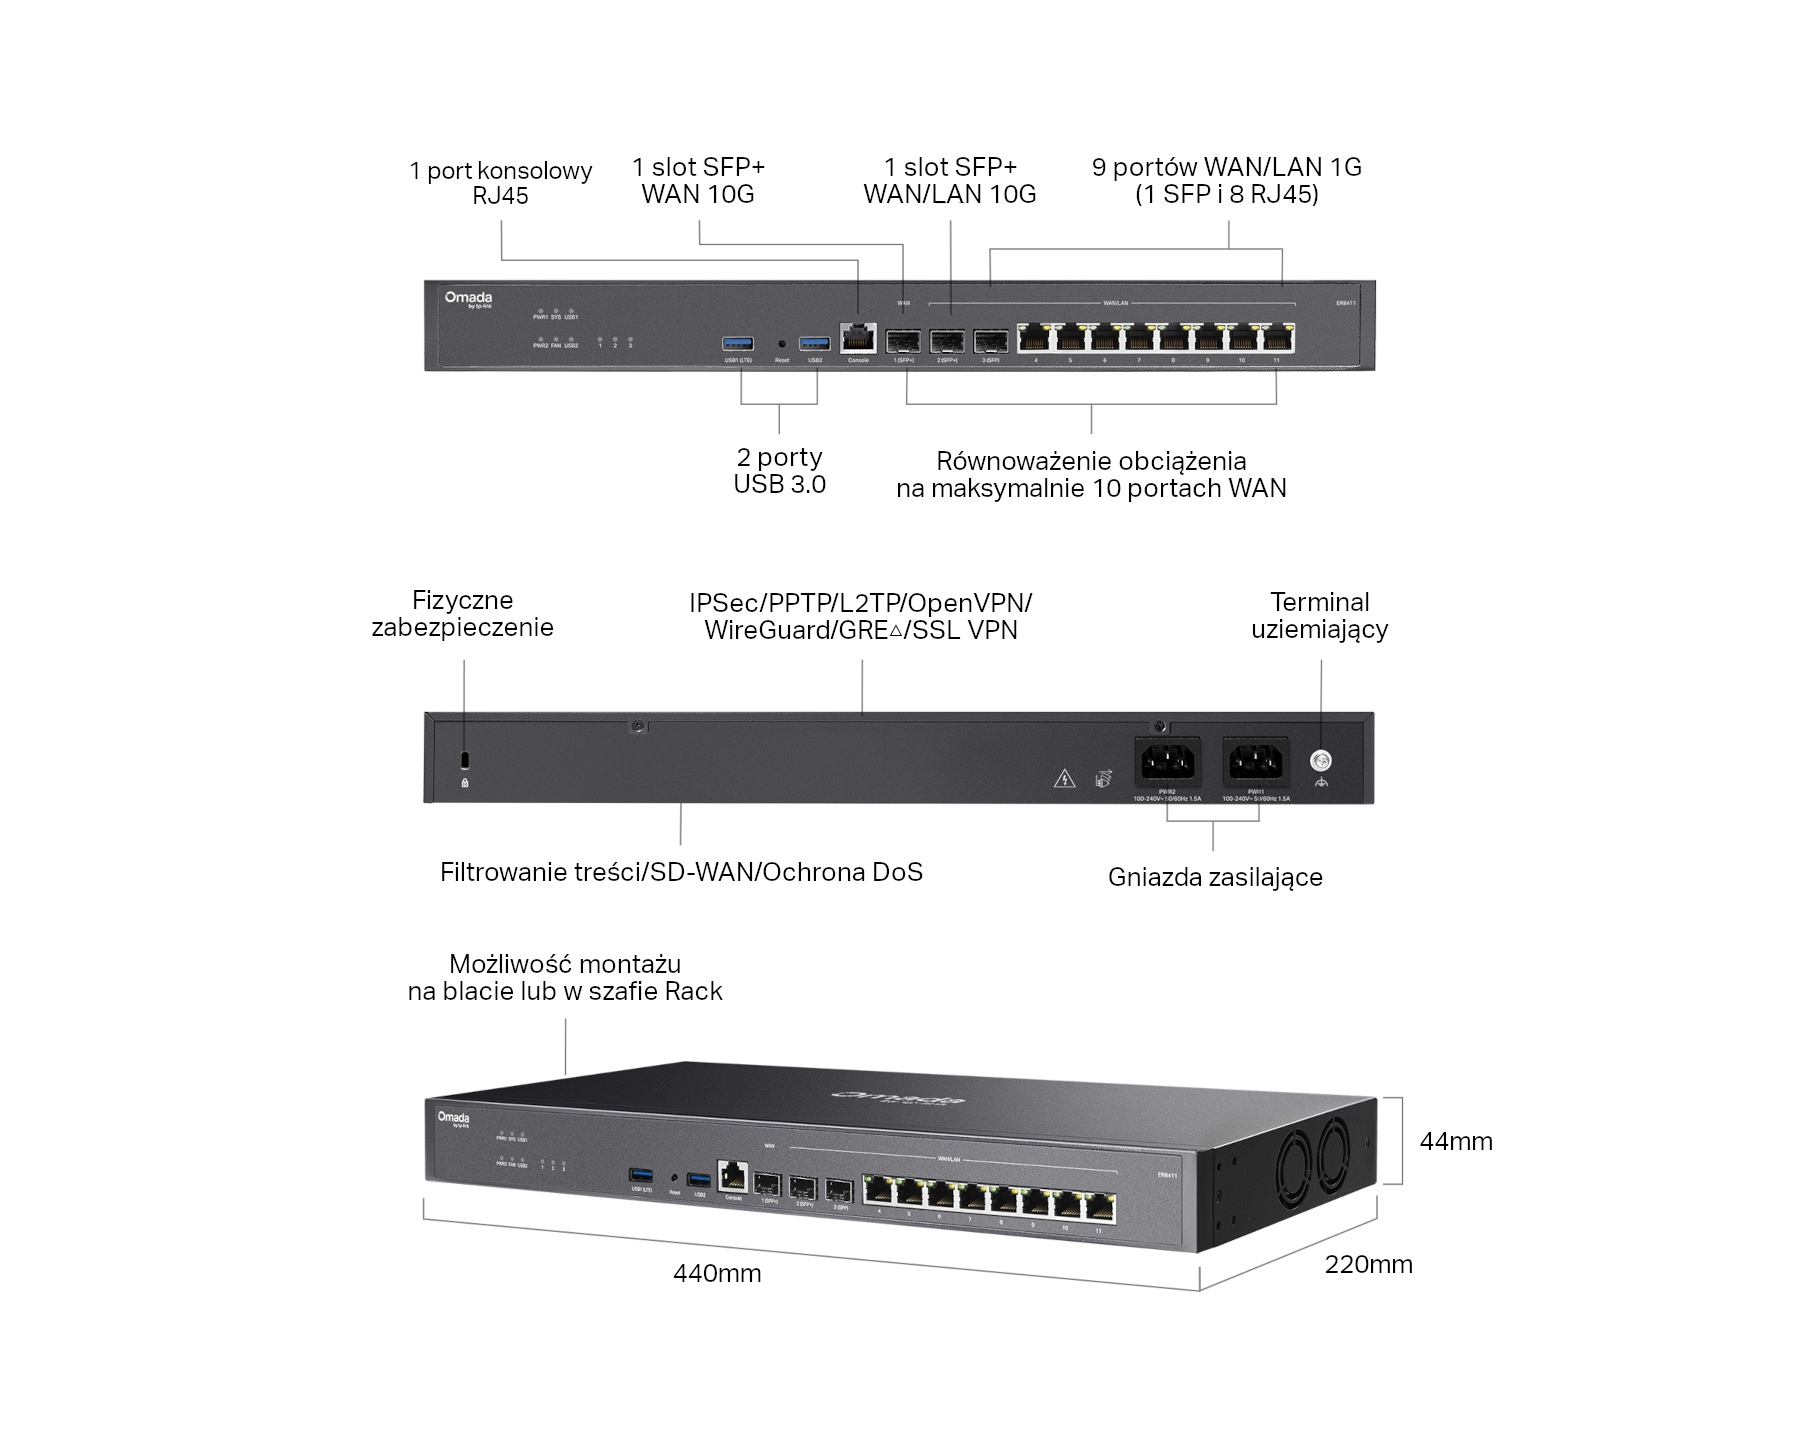
- 2 sloty SFP+ 10G (1× WAN, 1× WAN/LAN)
- 9 portów 1G (1× SFP WAN/LAN, 8× RJ45 WAN/LAN)
- 2 porty USB 3.0 (1 z obsługą łącza zapasowego LTE poprzez dołączany modem)
- 1 port konsolowy RJ45
- Równoważenie obciążenia na maksymalnie 10 portach WAN
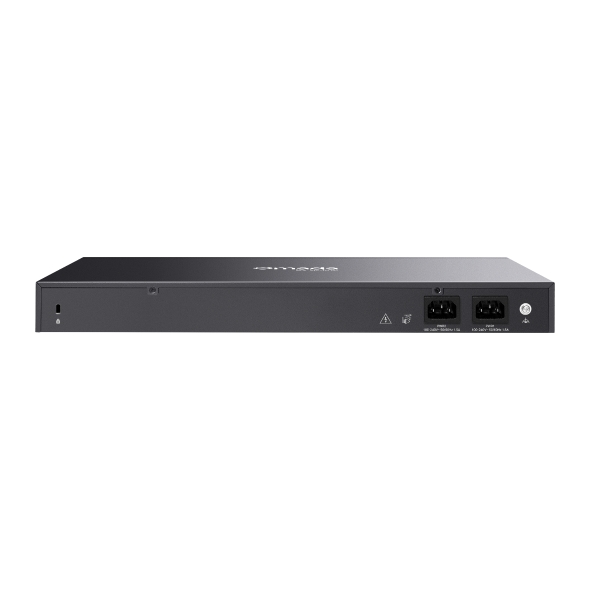
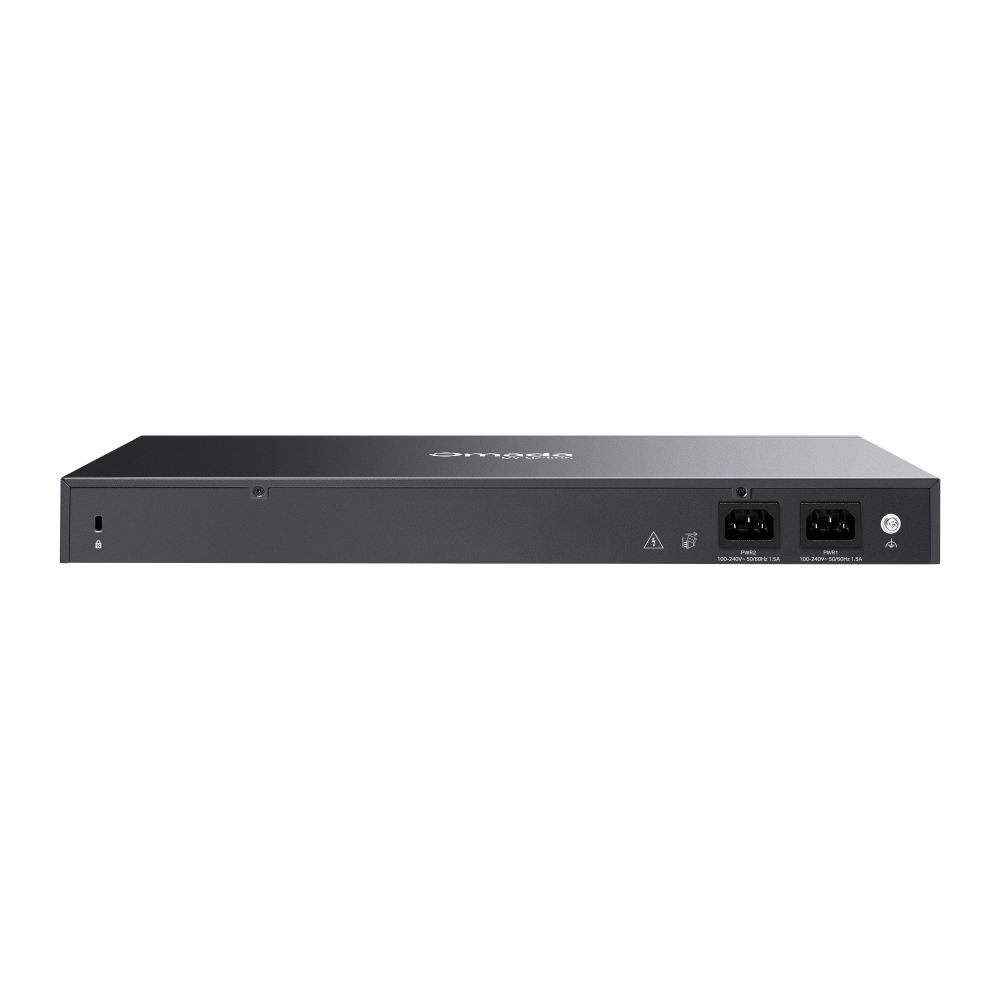
- Redundantne zasilanie 1 + 1
- IPSec / PPTP / L2TP / OpenVPN / GRE△ / WireGuard / SSL VPN
- DPI, IPS/IDS, Ochrona DoS/DDoS i Filtrowanie IP/MAC/URL/Treści
- SD-WAN dla łączności wielu lokacji‡
- Scentralizowane zarządzanie w chmurze przez aplikację Omada lub stronę Web†
-

4-rdzeniowy
procesor
2,2 GHz -

2 sloty SFP+ 10G
1 slot SFP 1G -

Maksymalnie
10 portów WAN -

2 porty
USB 3.0 -

Scentralizowane zarządzanie w chmurze†
-

Wydajność na dużą skalę
-

IPSec/PPTP/L2TP/
OpenVPN/WireGuard
/GRE△/SSL VPN -

Zwiększone
bezpieczeństwo
Wydajność na dużą skalę
Zarządzaj całą swoją siecią z wykorzystaniem dużej mocy obliczeniowej. Zasilanie redundantne zapewnia niezawodność klasy operatorskiej dla sieci firmowych.
2 redundantne zasilacze
4-rdzeniowy procesor o taktowaniu 2,2 GHz
Przepustowość NAT na poziomie do 10 Gb/s
Wykorzystaj w pełni łącze szerokopasmowe 10G
z Bramą sieciową Omada klasy Enterprise
Zbuduj ultraszybką sieć z użyciem Omada ER8411 — korporacyjnej bramy sieciowej VPN z portami 10G. Ta brama przewyższa potrzeby wysokich prędkości, niezawodności i bezpieczeństwa w sieciach firmowych. Jest idealnym rozwiązaniem do wdrożeń wielkiej skali, takich jak biura, szkoły i hotele.
1 port SFP+ WAN/LAN 10G
1 port SFP+ WAN 10G
Prędkość 10G
Stwórz wielogigabitową sieć 10G

Brama sieciowa
10G
Przełącznik światłowodowy
10G
 Przełącznik
10G Uplink Przełącznik PoE
10G Uplink Punkty dostępowe
Wi-Fi 7/6
z portami 10G/2,5G
10 portów WAN i 1 komórkowy WAN przez modem USB
Równoważenie obciążenia nawet na
10 portach WAN
2 porty WAN o prędkości do
10G
1 port USB 3.0 dla
Łącza zapasowego LTE WAN
Bezpieczny i wydajny VPN
Dzięki IPSec/PPTP/L2TP/OpenVPN/WireGuard/GRE△ /SSL VPN możesz w prosty sposób tworzyć bezpieczne tunele VPN, zapewniając ochronę dostępu do Internetu, sprawną komunikację pomiędzy oddziałami oraz bezpieczną pracę i naukę zdalną w rozproszonych środowiskach.
Siedziba główna
1 kliknięcie
Oddział
Kontroler Omada
IPSec VPN
Inteligentna łączność i ochrona
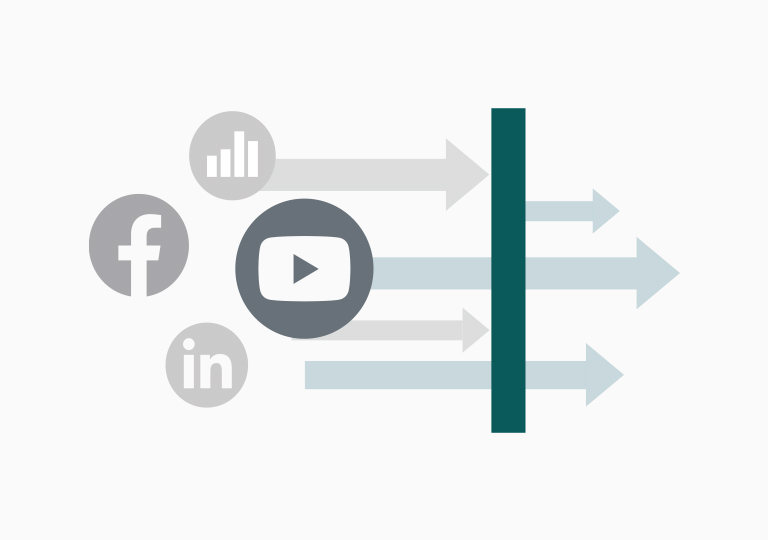
DPI i filtrowanie treści
Technologia DPI precyzyjnie rozpoznaje aplikacje i inteligentnie kontroluje ruch sieciowy, zapewniając maksymalną wydajność Twojej sieci. Funkcja filtrowania treści pozwala łatwo tworzyć reguły oparte na kategoriach i czasie, upraszczając zarządzanie dostępem do Internetu oraz egzekwowanie zasad dla pracowników oraz domowników.*
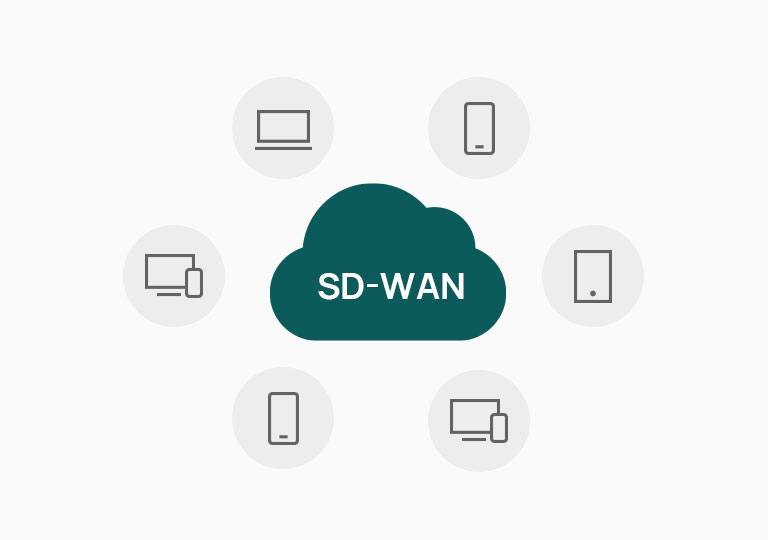
SD-WAN dla łączności wielu lokacji
Połącz oddziały z siedzibą główną w zaledwie kilku kliknięciach — bez złożonej konfiguracji VPN. Scentralizowane zarządzanie oferuje niezawodną łączność site-to-site i płynne skalowanie sieci wraz z jej rozbudową.
Zawsze włączona ochrona
DoS/DDoSAutomatycznie wykrywaj i blokuj ataki Denial of Service (DoS), takie jak TCP/UDP/ICMP Flooding, Ping of Death i inne powiązane z nimi zagrożenia.
Wsparcie przedsiębiorstw za pomocą niezawodnych rozwiązań Omada SDN
Platforma Omada Software Defined Networking (SDN) płynnie integruje urządzenia sieciowe takie jak Punkty dostępowe, Przełączniki i Bramy sieciowe, zapewniając w 100% scentralizowane zarządzanie w chmurze i wysoce skalowalną sieć.
Kontrolery w lokacji
lub
lub
Omada Central
Sprzętowy
Programowy
Sufitowy AP
Naścienny AP
Zewnętrzny AP Omada
Przełącznik PoE Omada
Internet
Dostęp z chmury
Aplikacja Omada
Przeglądarka
| BEZPIECZEŃSTWO TRANSMISJI | |
|---|---|
| IDS/IPS | Wykrywanie zagrożeń IPS/IDS oparte na sygnaturach |
| Kontrola dostępu | • ACL oparta na źródłowym/docelowym IP • Stateful ACL • IPv4/IPv6 ACL • ACL oparta na kraju • FQDN |
| DPI | • Deep Packet Inspection • Obsługa 2421 typów aplikacji |
| DNS Proxy | DNSSEC, DoH, DoT i DNS Override |
| Filtrowanie | • Filtrowanie grup Web△ • Filtrowanie adresów i kategorii URL • Bezpieczeństwo Web△ |
| Ochrona przed atakami sieciowymi | • TCP/UDP/ICMP Flood Defense • Blokowanie skanowania TCP (Stealth FIN/Xmas/Null) • Blokowanie pakietów ping z sieci WAN |
| Ochrona przed atakami ARP | • Wysyłanie pakietów GARP • Skanowanie ARP • Wiązanie adresów IP i MAC • Wykrywanie ARP |
| Sieci VPN | |
|---|---|
| GRE | Tak (Tylko w trybie Autonomicznym) |
| SSL VPN | • Serwer SSL VPN • 500 tuneli SSL VPN |
| IPsec VPN | • 300 tuneli IPSec VPN • LAN-to-LAN, Client-to-LAN • Tryb negocjacji Main, Aggressive • Algorytm szyfrowania DES, 3DES, SHA1, SHA256, SHA384, SHA512, AES128, AES192, AES256 • IKE v1/v2 • Algorytm uwierzytelniania MD5 i SHA1 • NAT Traversal (NAT-T) • Dead Peer Detection (DPD) • Perfect Forward Secrecy (PFS) |
| PPTP VPN | • Serwer PPTP VPN • Klient PPTP VPN (32)* • 300 tuneli (Współdzielone z L2TP) • PPTP z szyfrowaniem MPPE |
| L2TP VPN | • Serwer L2TP VPN • Klient L2TP VPN (32)* • 300 tuneli (Współdzielone z PPTP) • L2TP over IPSec |
| OpenVPN | • Serwer OpenVPN • Klient OpenVPN (10)* • 110 tuneli OpenVPN |
| WireGuard VPN | Tak |
| SD-WAN | Tak (Tylko w trybie Kontrolera) |
| CECHY SPRZĘTOWE | |
|---|---|
| Standardy i protokoły | LLDP |
| Porty | • 2 sloty SFP+ 10G (1× WAN, 1× WAN/LAN) • 1 slot SFP 1G WAN/LAN • 8 portów RJ45 1G WAN/LAN • 1 port konsolowy RJ45 • 2 porty USB 3.0 (1 z obsługą modemu USB LTE jako łącza zapasowego) |
| Okablowanie sieciowe | • 10BASE-T: Kabel UTP kategorii 3, 4, 5 (Maksymalnie 100 m) EIA/TIA-568 100Ω STP (Maksymalnie 100 m) • 100BASE-TX: Kabel UTP kategorii 5, 5e (Maksymalnie 100 m) EIA/TIA-568 100Ω STP (Maksymalnie 100 m) • 1000BASE-T: Kabel UTP kategorii 5e, 6 (Maksymalnie 100 m) |
| Ilość wentylatorów | 2 |
| Przyciski | Reset |
| Zasilanie | Dwa redundantne zasilacze (100-240 V AC, 50/60 Hz) |
| Pamięć Flash | 4MB SPI NOR + 256 MB NAND |
| Pamięć DRAM | 4 GB DDR4 |
| Diody LED | PWR, SYS, WAN, LAN, USB, FAN |
| Wymiary (S x G x W) | 440 × 220 × 44 mm (17,3 × 8,7 × 1,7 cali) |
| Ochrona | Ochrona przeciwprzepięciowa 4 kV |
| Obudowa | Stalowa |
| Montaż | Szafa Rack |
| Maks. zużycie energii | • 26,36 W (z podłączonymi urządzeniami USB 3.0) • 19,12 W (bez podłączonych urządzeń USB 3.0) |
| WYDAJNOŚĆ | |
|---|---|
| Ilość równoczesnych sesji | 2.300.000 |
| Nowych sesji na sekundę | 20.000 |
| NAT (Statyczne IP) | • Wysyłanie: 9445,82 Mb/s • Pobieranie: 9449,26 Mb/s |
| NAT(DHCP) | • Wysyłanie: 9426,83 Mb/s • Pobieranie: 9426,20 Mb/s |
| NAT(PPPoE) | • Wysyłanie: 9413,96 Mb/s • Pobieranie: 9102,01 Mb/s |
| NAT (L2TP) | • Wysyłanie: 9064,66 Mb/s • Pobieranie: 8587,57 Mb/s |
| NAT (PPTP) | • Wysyłanie: 8712,11 Mb/s • Pobieranie: 8505,61 Mb/s |
| Szybkość przekierowań pakietów 1,518 Bajtów | • Wysyłanie: 820.982 p/s • Pobieranie: 820.982 p/s |
| Przepustowość VPN IPsec | • ESP-SHA1-AES256: 3099,4 Mb/s • ESP-SHA256-AES256: 2928,4 Mb/s • ESP-SHA384-AES256: 2935,7 Mb/s • ESP-SHA512-AES256: 2878 Mb/s |
| GRE | • Nieszyfrowana: 8437 Mb/s • Szyfrowana: 2775 Mb/s |
| WireGuard VPN | 1411 Mb/s |
| OpenVPN | 1043 Mb/s |
| Przepustowość L2TP VPN | • Nieszyfrowana: 10497 Mb/s • Szyfrowana: 3178,5 Mb/s |
| Przepustowość SSL VPN | 1006 Mb/s |
| Przepustowość DPI | • TCP: 9067 Mb/s • UDP: 5873 Mb/s |
| Szybkość przekierowań pakietów 64 Bajty | • Wysyłanie: 2.109.375 p/s • Pobieranie: 2.011.719 p/s |
| Przepustowość IPS | • TCP: 9388 Mb/s • UDP: 7538 Mb/s |
| ZARZĄDZANIE | |
|---|---|
| Aplikacja Omada | Tak. Wymaga użycia Kontrolera Omada. |
| Scentralizowane zarządzanie | • Kontroler sprzętowy Omada • Kontroler programowy Omada • Omada Central (Oparta na chmurze) |
| Dostęp do chmury | Tak. Wymaga użycia Kontrolera Omada. |
| Usługi | Dynamiczny DNS (Dyndns, No-IP, Peanuthull, Comexe, Dostosowanie DDNS) |
| Wsparcie | • Interfejs konfiguracyjny Web • Zarządzanie zdalne • Eksportowanie i importowanie konfiguracji • SNMP v1/v2c/v3 • Diagnostyka (Ping i Traceroute) • Synchronizacja NTP△ • Port Mirroring • Obsługa dziennika systemowego |
| Funkcje panelu zarządzania | • Automatyczne wykrywanie urządzeń • Inteligentne monitorowanie sieci • Ostrzeżenia o nietypowych zdarzeniach • Ujednolicony proces konfiguracji • Harmonogram restartu • Konfiguracja portalu uwierzytelniającego • ZTP (Zero-Touch Provisioning)† |
| PODSTAWOWE FUNKCJE | |
|---|---|
| LAN DNS | Tak |
| Typ połączenia WAN | • Statyczne/Dynamiczne IP • PPPoE • PPTP • L2TP • Tunel 6to4 • Pass-Through • Łącze komórkowe: Modem 4G/3G USB jako łącze zapasowe |
| Klonowanie adresów MAC | Zmiana adresu MAC WAN/LAN△ |
| DHCP | • Serwer/Klient DHCP • Rezerwacja adresów DHCP • Multi-net DHCP • Interfejsy Multi-IP • WAN DHCP 60 |
| IPv6 | Połączenie WAN |
| VLAN | 802.1Q VLAN |
| IPTV | IGMP v2/v3 Proxy |
| FUNKCJE ZAAWANSOWANE | |
|---|---|
| Routing zaawansowany | • Statyczny routing • Polityka routingu • RIP△ • OSPF△ |
| Kontrola przepustowości | • Kontrola przepustowości w oparciu o adres IP/Port • Gwarantowana i ograniczana przepustowość |
| Równoważenie pasma | • Inteligentne równoważenie obciążenia pasma • Routing zoptymalizowany pod kątem aplikacji • Łącze zapasowe (czasowe△, awaryjne) • Wykrywanie online |
| NAT | • Jeden-do-Jeden NAT • Multi-Net NAT • Serwery wirtualne • Port Triggering§ • NAT-DMZ • FTP/H.323/SIP/IPSec/PPTP ALG • UPnP • Wyłączenie NAT |
| Limit sesji | Limit sesji oparty na adresie IP |
| UWIERZYTELNIANIE | |
|---|---|
| Uwierzytelnianie sieciowe | • Brak uwierzytelniania • Proste hasło • Hotspot (Użytkownik lokalny / Voucher‡ / SMS‡ / Radius‡) • Zewnętrzny serwer Radius • Zewnętrzny serwer Portal‡ |
| INNE | |
|---|---|
| Certyfikaty | CE, FCC |
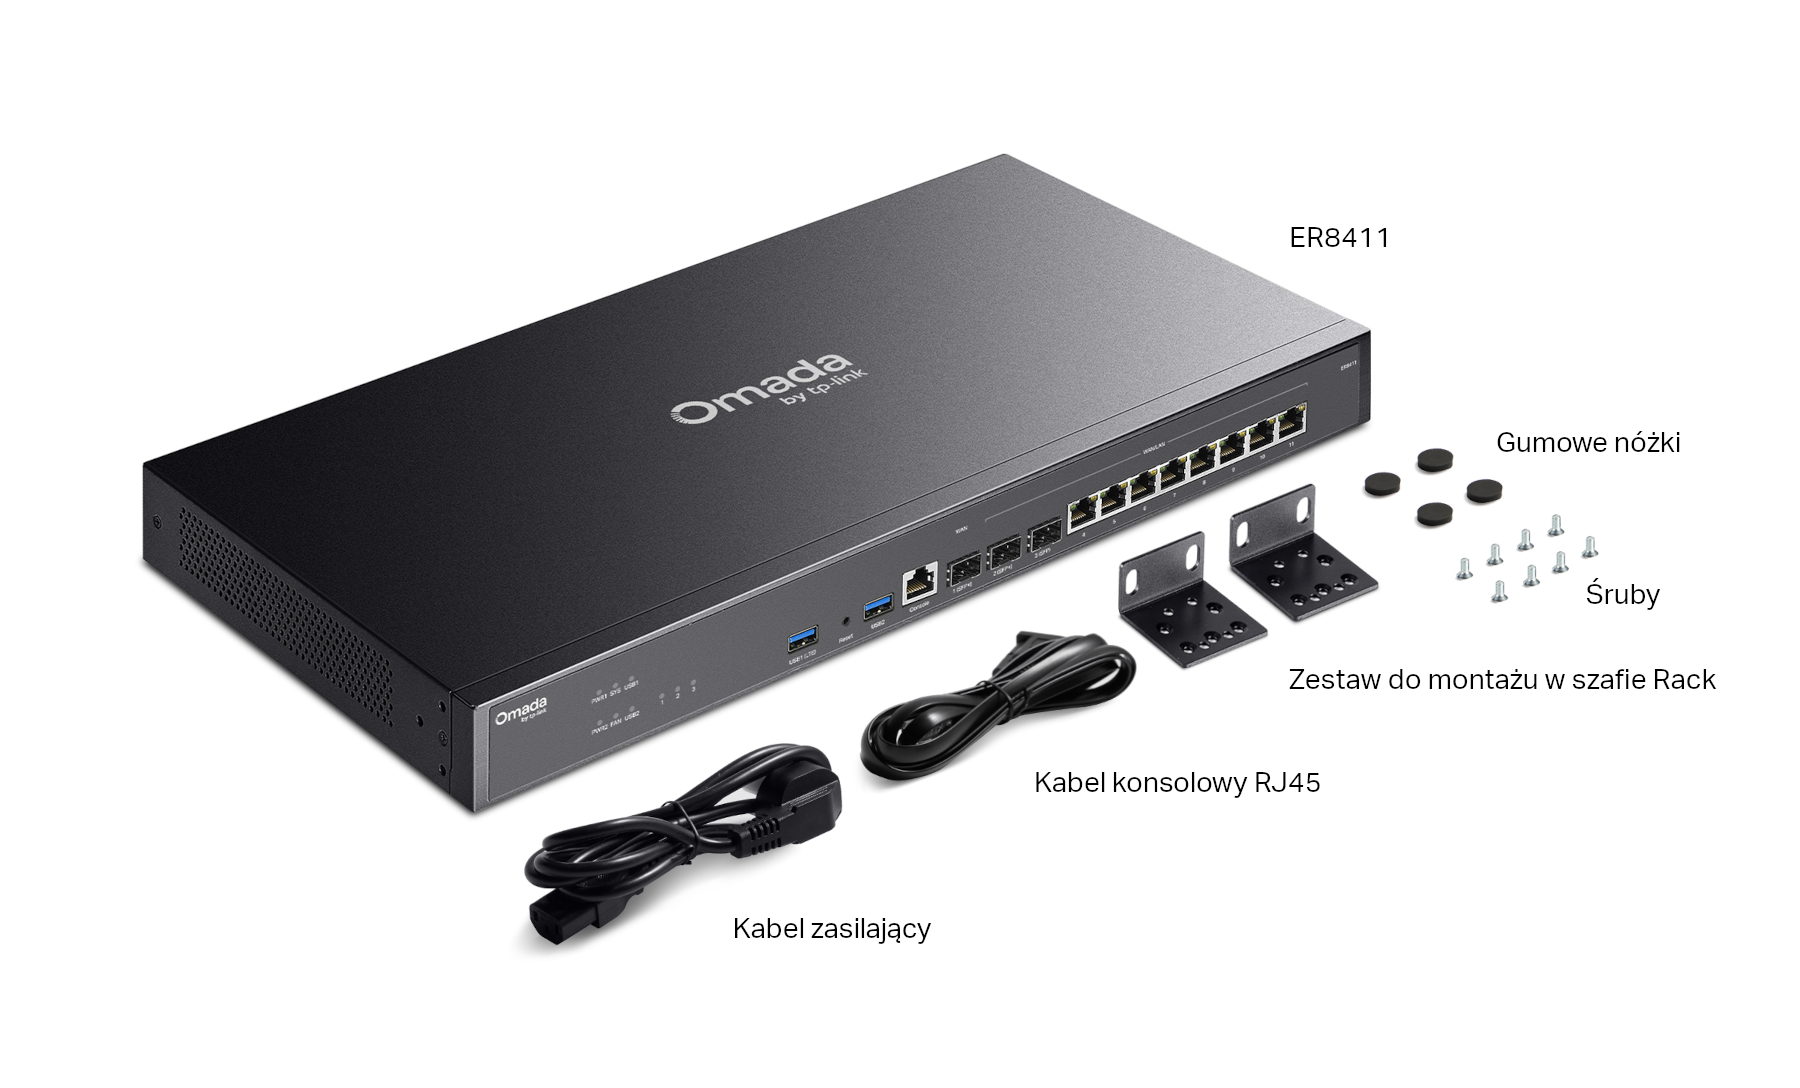
| Zawartość opakowania | • ER8411 • Kabel zasilający • Zestaw do montażu w szafie Rack • Kabel konsolowy RJ45 • Instrukcja szybkiej instalacji |
| Wymagania systemowe | Microsoft Windows 98SE, NT, 2000, XP, Vista™, 7, 8, 8.1, 10, 11, Mac OS, NetWare, UNIX lub Linux |
| Środowisko pracy | • Dopuszczalna temperatura pracy: 0–40 ℃ (32–104 ℉) • Dopuszczalna temperatura przechowywania: -40–70 ℃ (-40–158 ℉) • Dopuszczalna wilgotność powietrza: 10–90% bez kondensacji • Dopuszczalna wilgotność przechowywania: 5–90% bez kondensacji |
†Te funkcje wymagają użycia Kontrolera Omada.
△Te funkcje są obsługiwane wyłącznie w Trybie autonomicznym
‡Te funkcje są obsługiwane wyłącznie w Trybie kontrolera
*ER8411 może pracować jako klient VPN i łączyć się z maksymalnie 32 serwerami PPTP/L2TP VPN i 10 serwerami OpenVPN.
z United States?
Uzyskaj produkty, wydarzenia i usługi przeznaczone dla Twojego regionu.